Android进程注入

1. 基本知识

由于Android系统使用的是Linux内核,在Linux上使用的很多攻防技术都能被应用到Android上,进程注入技术就是其中一种。(以下有关进程注入的描述大多针对Linux/Android环境)

进程注入技术也可以称为动态注入技术,是代码注入技术的一种。代码注入技术可分为静态注入和动态注入两种。静态注入针对可执行文件(如ELF或者PE格式的文件),通过修改文件内容实现代码注入。动态注入针对进程,通过修改寄存器、内存值等实现代码注入。

相对于静态注入,进程注入不需要不需要改动源文件,但是需要高权限才能够执行,例如在Android系统上,需要system或者root权限才能够进行进程注入操作。
Android进程注入

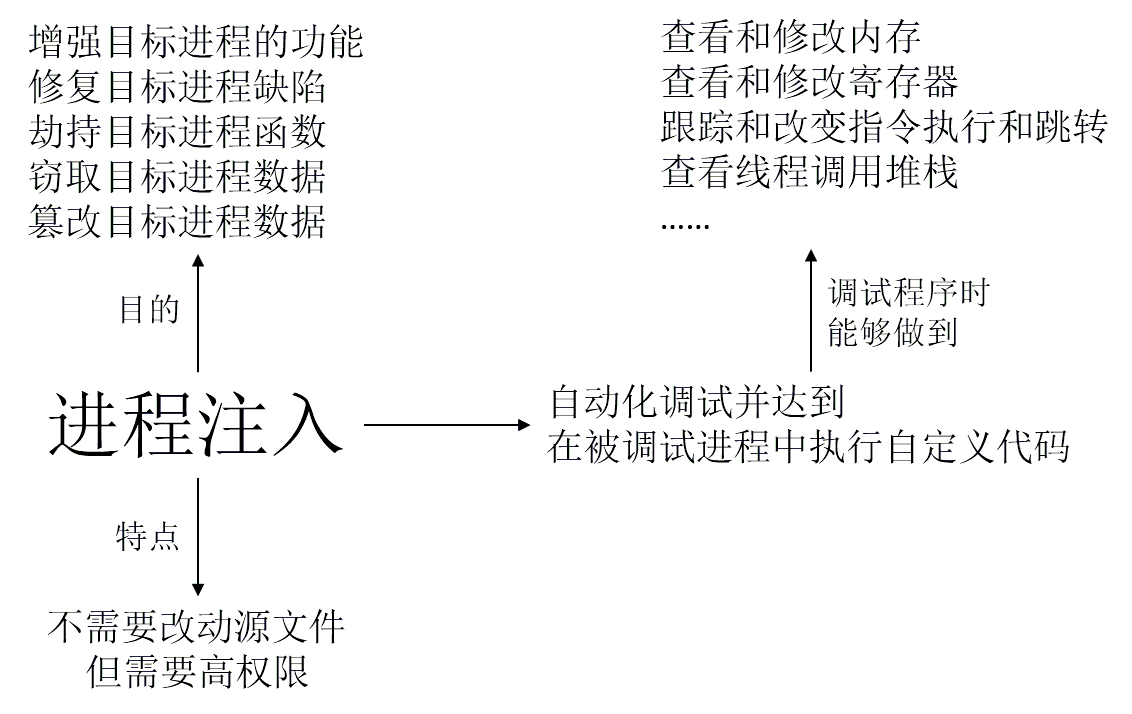
进程注入一般情况下有以下几方面的目的: 

1) 增强目标进程的功能;

2) 修复目标进程缺陷;

3) 劫持目标进程函数;

4) 窃取目标进程数据;

5) 篡改目标进程数据。

而在调试程序时,可以有以下几方面的能力:

1) 查看和修改内存;

2) 查看和修改寄存器;

3) 跟踪和改变指令执行和跳转;

4) 查看线程调用堆栈;

……

通过对比可以看出,使用调试程序的方式,可以达到进程注入的所有目的。进程注入技术可以说是一种调试技术。

在Linux系统上,通过系统提供的ptrace()函数可以完成上面所述的调试功能。

Linux的man文档中有如下解释:

The ptrace() system call provides a means by which one process (the “tracer”) may observe and control the execution of another process (the “tracee”), and examine and change the tracee’s memory and registers.

ptrace()函数定义如下:

long ptrace(enum __ptrace_request request, pid_t pid, void *addr, void *data);

其中,request参数决定了要调用的功能,pid指定要操作的目标进程,addr指向目标进程的一个内存地址,data指向自身进程的一个内存地址。

常用的request参数如下:

PTRACE_ATTACH 附加到指定进程
PTRACE_DETACH 脱离指定进程
PTRACE_GETREGS 读取寄存器
PTRACE_SETREGS 设置寄存器
PTRACE_PEEKTEXT 从内存地址读取一个word
PTRACE_POKETEXT 往内存地址写入一个word
……

使用PTRACE_PEEKTEXT或者PTRACE_POKETEXT参数时,每次只能读或者写一个word,而针对Android系统,由于大多数Android系统使用的32位arm处理器,在32位ARM架构的有关资料中可以看到:

When used in relation to the ARM:
Byte means 8 bits
Halfword means 16 bits (two bytes)
Word means 32 bits (four bytes)

即在32位ARM架构下,使用PTRACE_PEEKTEXT或者PTRACE_POKETEXT参数时一次只能读或写4字节。


2. 一般过程

下面,以Android系统上,在目标进程中执行一段自定义代码为例进行讲解。

由于在目标进程中执行自定义代码时,基本上需要对代码进行一定的修改才能正常执行,故自定义代码一般比较端,大多只完成加载动态库,执行动态库中的函数,恢复原始环境等少数几个功能,在动态库的函数中实现复杂的功能。一个示意性代码如下:

void * handle = dlopen(“libXXX.so”, RTLD_NOW);
void * func_addr = dlsym(handle_legacy, “xxx”);
func_addr(arg);
// 恢复目标进程上下文
Restore Regs

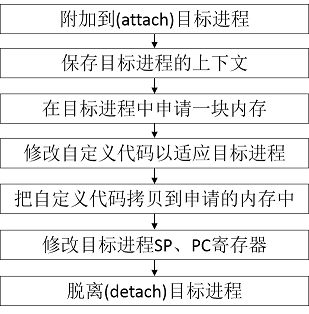
进程注入的一般过程如下:

Android进程注入

  大多数过程都是使用ptrace()函数实现,只是使用的request参数不同,对应关系如下:
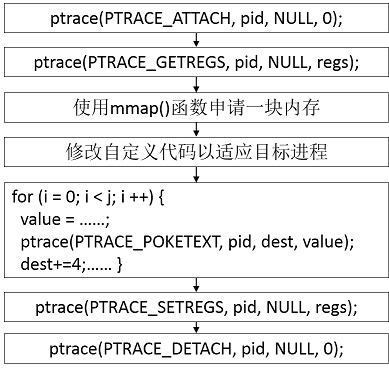
Android进程注入

  使用mmap()函数申请一块内存也是通过ptrace()函数在目标进程调用mmap()函数来实现的。

其示意性动态展示如下,其中左半边是执行注入的进程,右半边是目标进程。


进入注入的动态过程演示如下:Android进程注入过程动态演示
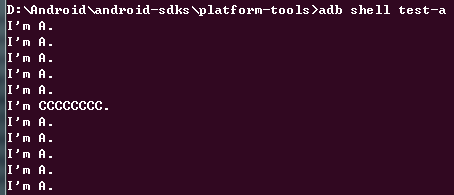
 

示意性效果,在一个不断打印“I’m A.”的程序中插入”I’m CCCCCCCC.”

Android进程注入


3. 参考资料

[1] ptrace:http://man7.org/linux/man-pages/man2/ptrace.2.html

[2] ARM Teaching Material :http://www.arm.com/zh/files/ppt/ARM_Teaching_Material.ppt

[3] 进击的Android注入术:http://blog.csdn.net/l173864930/article/details/38456313

[4] LibInject:http://bbs.pediy.com/showthread.php?t=141355

焦龙龙

2015.01.05

原创文章,作者:admin,如若转载,请注明出处:https://www.isclab.org.cn/2015/01/05/android%e8%bf%9b%e7%a8%8b%e6%b3%a8%e5%85%a5/
赞 (1)
adminadmin
上一篇 2014年12月19日 下午1:42
下一篇 2015年1月18日

相关推荐

  • 二进制代码反编译技术

    二进制代码反编译技术在漏洞检测、恶意代码分析等逆向工程领域中具有重要应用,显著提升了全检安全分析的效率与深度。该技术有助于高效理解和重构二进制程序,支持其修复、维护与再开发。本次报…

    2025年4月9日
    4.2K
  • 基于模型修改的深度学习后门攻击

    本报告介绍了深度学习后门攻击的基本概念、类型划分等背景知识,对一种基于模型权重修改和一种基于模型结构修改的后门攻击算法进行了具体说明,阐述了对于深度学习后门攻击领域现状的未来发展的…

    2023年3月20日
    4.0K
  • 函数级漏洞检测

    本次报告讲述漏洞检测相关基本概念,源码级漏洞检测的一般步骤,主要从关键点选取、代码切片、代码表示等几个方面讲解源码漏洞检测方法,主要针对泛化性、多类型漏洞检测问题进行研究。

    2022年10月30日
    3.5K
  • 面向数据异构与通信高效的联邦大模型优化与应用研究

    联邦大模型将联邦学习与大语言模型相结合,遵循“数据不动、模型动”的原则,在无需集中原始数据的前提下,共同训练与优化大模型。该技术能有效破解数据孤岛,为医疗、教育等领域提供隐私安全的…

    2025年10月27日
    4.2K
  • Automated Machine Learning

          机器学习是件很复杂的事情,在机器学习向更多领域扩展的时候,遇到了机器学习专家这一资源的限制。自动机器学习(A…

    2019年3月4日
    3.5K
  • Android应用安全检测

        Android应用在开发和发布初期可能存在各种原因导致的隐藏安全风险,这些安全风险如若不进行检测和修复,会给用户和开发者带来巨大的损…

    学术报告 2017年11月20日
    3.4K
  • TCP之可靠数据传输

          TCP协议是面向连接的可靠数据传输协议,如何在不可靠协议IP协议的上层实现可靠数据传输,主要通过差错检验、分…

    学术报告 2018年4月10日
    3.6K
  • Sandworm Attack小结

    这个漏洞网上的各种中英文分析已经很多了,因此这里我只根据自己的情况做一个小的整理和总结,并将参考的各种相关资料贴上来大家交流学习。   1. CVE-2014-4114 …

    2015年1月28日
    3.6K
  • 极端多标签文本分类

    极端多标签文本分类旨在为每个文本分配大量可能的标签,处理标签数量巨大和数据稀疏性问题。该技术通过高效的特征选择、标签嵌入和深度学习模型,提高分类准确性和速度。极端多标签文本分类广泛…

    2024年9月17日
    3.7K