Android进程注入

1. 基本知识

由于Android系统使用的是Linux内核,在Linux上使用的很多攻防技术都能被应用到Android上,进程注入技术就是其中一种。(以下有关进程注入的描述大多针对Linux/Android环境)

进程注入技术也可以称为动态注入技术,是代码注入技术的一种。代码注入技术可分为静态注入和动态注入两种。静态注入针对可执行文件(如ELF或者PE格式的文件),通过修改文件内容实现代码注入。动态注入针对进程,通过修改寄存器、内存值等实现代码注入。

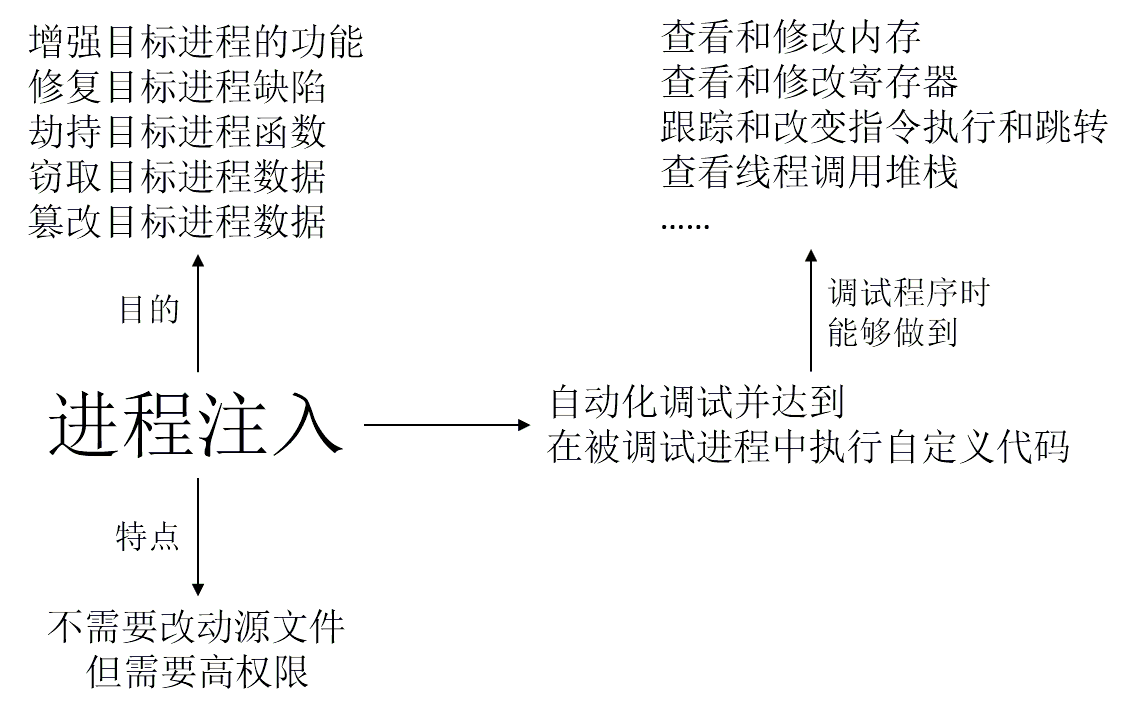
相对于静态注入,进程注入不需要不需要改动源文件,但是需要高权限才能够执行,例如在Android系统上,需要system或者root权限才能够进行进程注入操作。
Android进程注入

进程注入一般情况下有以下几方面的目的: 

1) 增强目标进程的功能;

2) 修复目标进程缺陷;

3) 劫持目标进程函数;

4) 窃取目标进程数据;

5) 篡改目标进程数据。

而在调试程序时,可以有以下几方面的能力:

1) 查看和修改内存;

2) 查看和修改寄存器;

3) 跟踪和改变指令执行和跳转;

4) 查看线程调用堆栈;

……

通过对比可以看出,使用调试程序的方式,可以达到进程注入的所有目的。进程注入技术可以说是一种调试技术。

在Linux系统上,通过系统提供的ptrace()函数可以完成上面所述的调试功能。

Linux的man文档中有如下解释:

The ptrace() system call provides a means by which one process (the “tracer”) may observe and control the execution of another process (the “tracee”), and examine and change the tracee’s memory and registers.

ptrace()函数定义如下:

long ptrace(enum __ptrace_request request, pid_t pid, void *addr, void *data);

其中,request参数决定了要调用的功能,pid指定要操作的目标进程,addr指向目标进程的一个内存地址,data指向自身进程的一个内存地址。

常用的request参数如下:

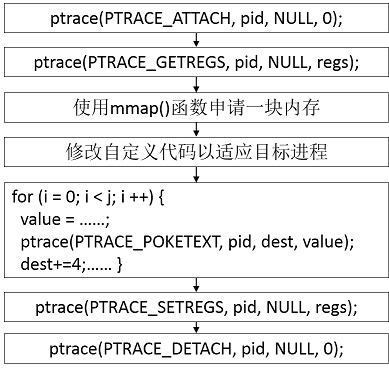
PTRACE_ATTACH 附加到指定进程
PTRACE_DETACH 脱离指定进程
PTRACE_GETREGS 读取寄存器
PTRACE_SETREGS 设置寄存器
PTRACE_PEEKTEXT 从内存地址读取一个word
PTRACE_POKETEXT 往内存地址写入一个word
……

使用PTRACE_PEEKTEXT或者PTRACE_POKETEXT参数时,每次只能读或者写一个word,而针对Android系统,由于大多数Android系统使用的32位arm处理器,在32位ARM架构的有关资料中可以看到:

When used in relation to the ARM:
Byte means 8 bits
Halfword means 16 bits (two bytes)
Word means 32 bits (four bytes)

即在32位ARM架构下,使用PTRACE_PEEKTEXT或者PTRACE_POKETEXT参数时一次只能读或写4字节。


2. 一般过程

下面,以Android系统上,在目标进程中执行一段自定义代码为例进行讲解。

由于在目标进程中执行自定义代码时,基本上需要对代码进行一定的修改才能正常执行,故自定义代码一般比较端,大多只完成加载动态库,执行动态库中的函数,恢复原始环境等少数几个功能,在动态库的函数中实现复杂的功能。一个示意性代码如下:

void * handle = dlopen(“libXXX.so”, RTLD_NOW);
void * func_addr = dlsym(handle_legacy, “xxx”);
func_addr(arg);
// 恢复目标进程上下文
Restore Regs

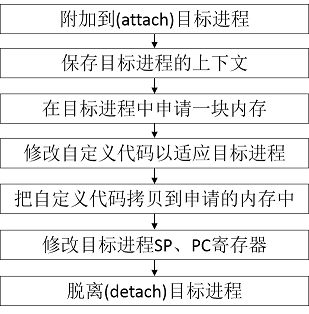
进程注入的一般过程如下:

Android进程注入

  大多数过程都是使用ptrace()函数实现,只是使用的request参数不同,对应关系如下:
Android进程注入

  使用mmap()函数申请一块内存也是通过ptrace()函数在目标进程调用mmap()函数来实现的。

其示意性动态展示如下,其中左半边是执行注入的进程,右半边是目标进程。


进入注入的动态过程演示如下:Android进程注入过程动态演示
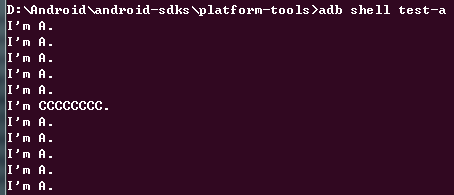
 

示意性效果,在一个不断打印“I’m A.”的程序中插入”I’m CCCCCCCC.”

Android进程注入


3. 参考资料

[1] ptrace:http://man7.org/linux/man-pages/man2/ptrace.2.html

[2] ARM Teaching Material :http://www.arm.com/zh/files/ppt/ARM_Teaching_Material.ppt

[3] 进击的Android注入术:http://blog.csdn.net/l173864930/article/details/38456313

[4] LibInject:http://bbs.pediy.com/showthread.php?t=141355

焦龙龙

2015.01.05

原创文章,作者:admin,如若转载,请注明出处:https://www.isclab.org.cn/2015/01/05/android%e8%bf%9b%e7%a8%8b%e6%b3%a8%e5%85%a5/

赞 (1)
adminadmin
上一篇 2014年12月19日 下午1:42
下一篇 2015年1月18日

相关推荐

  • 时序网络嵌入方法介绍

    网络嵌入(Network Embedding)是针对网络中节点进行特征学习的一项新兴的研究任务,它旨在将网络中的节点表示成低维、实值、稠密的向量形式,使得得到的向量形式可以在向量空…

    2020年11月16日
    4.4K
  • 敏感文本数据脱敏方法

    本次报告对文本数据的脱敏方法展开介绍,介绍了目前常用的文本数据脱敏方法,重点讲解了文本数据泛化脱敏的基本概念,详细阐述了文本泛化脱敏方法和文本差分隐私噪声扰动脱敏方法,最后对比了文…

    2022年5月30日
    5.4K
  • 多人协作开发Git使用介绍

    本报告介绍多人协作开发中Git的使用,通过讲述版本控制的概念和比对不同版本控制的区别,详细阐述Git底层工作原理及Git多人协作流程和核心用法,掌握Git相关基本知识及Git的核心…

    2023年2月6日
    3.7K
  • 成员推理攻击

    成员推理攻击(Membership Inference Attack)作为一种隐私攻击方法,其攻击对象是机器学习目标模型,攻击目标是推理一条或一批数据是否作为目标模型的训练集,以此…

    2022年10月16日
    7.1K
  • 联邦学习的后门防御方法

    本报告介绍了联邦学习领域后门攻击与防御的基本概念、联邦学习的训练流程,分别聚合规则和聚类规则的后门防御算法进行具体说明,阐述了联邦学习领域后门攻击与防御的发展方向及个人思考。

    2023年4月9日
    4.3K
  • python Web编程-Django

    本次学术报告介绍Web及其两种基本开发方式前后端分离和前后端不分离,然后针对pythonWeb开发中适合初学者且较为稳定的Django 展开介绍,内容主要包括Django基本开发模…

    2021年1月24日
    4.2K
  • 软件缺陷自动修复方法

    随着现代软件规模的不断扩大和复杂性的不断提高,软件缺陷调试所消耗的成本也在不断增加,软件缺陷的自动修复成为越来越迫切的需求。软件缺陷自动修复可以分为缺陷定位、补丁生成、补丁验证三个…

    2021年12月20日
    4.4K
  • 大模型也不安全-小心信息被泄露

    研究大模型隐私泄露攻击,揭示了大模型面临的隐私信息泄露风险。本次学术报告介绍了大模型的应用价值和市场体量,讲述了关于大模型隐私泄露攻击的最新方法,指明了现有的缺陷和未来发展方向。

    2025年8月27日
    4.8K
  • 特征选择方法

          特征选择是指为了构建模型而选择相关特征子集的过程,目的是去除特征中的无关特征和冗余特征,进而达到简化模型,增…

    2018年5月28日
    4.1K